IoT Security & Privacy — ปกป้องตั้งแต่ Device จนถึง Cloud
อินเทอร์เน็ตของทุกสรรพสิ่ง (Internet Of Things: IoT)
IoT Security & Privacy ปกป้องตั้งแต่ Device จนถึง Cloud
IoT Security มีความซับซ้อนกว่าการป้องกัน Computer Server เพียงอย่างเดียว เพราะระบบเชื่อม Hardware, Firmware, Network, Cloud, Application และ Physical Process เข้าด้วยกันหาก IoT Device ถูกโจมตี ผลกระทบอาจไม่ได้จำกัดอยู่ที่ข้อมูล แต่อาจกระทบต่อเครื่องจักร ระบบควบคุม อาคาร การผลิต หรือบริการในโลกจริงดังนั้น Security ต้องเป็นส่วนหนึ่งของ Architecture ตั้งแต่เริ่มต้น ไม่ใช่ Feature ที่ค่อยติดตั้งหลังระบบเสร็จ
ใช้มาตรฐาน NIST ฉบับใด
ประเด็นนี้ต้องตรวจสอบ Version อย่างเคร่งครัดNISTIR 8259 ฉบับปี 2020 ถูกถอนเมื่อ 20 เมษายน 2026 และถูกแทนที่ด้วย NISTIR 8259 Revision 1: Foundational Cybersecurity Activities for IoT Product Manufacturers ซึ่งเผยแพร่ฉบับ Final ในเดือนเมษายน 2026 NIST Computer Security Resource Centerดังนั้นบทความนี้อ้างอิง Revision 1 เป็นหลัก ไม่ใช้ฉบับเดิมเสมือนยังเป็นฉบับปัจจุบันNIST อธิบายว่า NISTIR 8259 Series ให้ Guidance สำหรับผู้ผลิตและผู้เกี่ยวข้องตั้งแต่การคิด ออกแบบ พัฒนา ทดสอบ จำหน่าย ไปจนถึงการสนับสนุน IoT Product NISTนี่สะท้อนหลักสำคัญว่า IoT Cybersecurity เป็น Lifecycle
Device Identification
องค์กรควรรู้ว่า Device ใดอยู่ในระบบ เป็นรุ่นใด มี Software/Firmware Version ใด และมีเจ้าของหรือผู้รับผิดชอบใครหาก Inventory ไม่ชัด เมื่อเกิด Vulnerability จะตอบคำถามได้ยากว่าอุปกรณ์ใดได้รับผลกระทบAsset/Device Identification จึงเป็นพื้นฐานของ Security Operation
Configuration
อุปกรณ์ต้องสามารถกำหนดค่าที่เกี่ยวข้องกับ Security ได้อย่างเหมาะสม และควรหลีกเลี่ยง Default Configuration ที่ไม่ปลอดภัยการ Deploy Device จำนวนมากโดยไม่มี Configuration Management อาจทำให้เกิดความแตกต่างของ Version และ Policy จนบริหารยาก
Data Protection
ข้อมูล IoT อาจประกอบด้วยข้อมูลการทำงาน ตำแหน่ง พฤติกรรม สภาพแวดล้อม หรือข้อมูลอื่นที่อ่อนไหวจึงต้องพิจารณา Confidentiality, Integrity และ Access Control ตามความเสี่ยงของข้อมูลEncryption เป็นเครื่องมือหนึ่ง แต่ไม่ใช่ Security ทั้งหมด เพราะยังต้องจัดการ Identity, Key, Credential, Authorization และ Lifecycle
Software/Firmware Update
IoT Device อาจใช้งานหลายปี ขณะที่ Vulnerability ใหม่สามารถถูกค้นพบภายหลังระบบที่ Update ไม่ได้หรือไม่มีกระบวนการ Update ที่น่าเชื่อถือจึงสร้างความเสี่ยงระยะยาวNISTIR 8259A กำหนด Core Baseline ของความสามารถ Cybersecurity ระดับ Device เพื่อเป็นจุดเริ่มต้นสำหรับองค์กรที่ผลิต Integrate หรือจัดหา IoT Device NIST Computer Security Resource Center
Cybersecurity State Awareness
องค์กรต้องสามารถทราบสถานะด้าน Security ของ Device ในระดับที่เหมาะสม เช่น Error, Failed Authentication, Configuration Change หรือเหตุการณ์ที่เกี่ยวข้องหาก Device ถูกติดตั้งในพื้นที่ห่างไกลแต่ไม่มี Logging หรือ Monitoring การตรวจพบ Incident อาจล่าช้า
Privacy
Security กับ Privacy เกี่ยวข้องกันแต่ไม่เหมือนกันระบบอาจมี Security แข็งแรงแต่เก็บข้อมูลมากเกินความจำเป็นได้จึงควรถามตั้งแต่ Design ว่าต้องเก็บข้อมูลอะไร?
จำเป็นจริงหรือไม่?
เก็บนานเท่าไร?
ใครเข้าถึงได้?
ข้อมูลสามารถเชื่อมโยงกลับไปยังบุคคลหรือพฤติกรรมได้หรือไม่?แนวคิด Data Minimization จึงมีความสำคัญในระบบที่เกี่ยวข้องกับข้อมูลส่วนบุคคล
Security by Design
แนวทางที่เหมาะสมคือคิด Security ตั้งแต่ RequirementIdentify Assets → Assess Risks → Define Security Requirements → Secure Design → Implement → Test → Deploy → Monitor → Update → Retireขั้น Retire ก็สำคัญ เพราะ Device ที่เลิกใช้แต่ยังมี Credential หรือข้อมูลค้างอยู่สามารถสร้างความเสี่ยงได้
สรุป
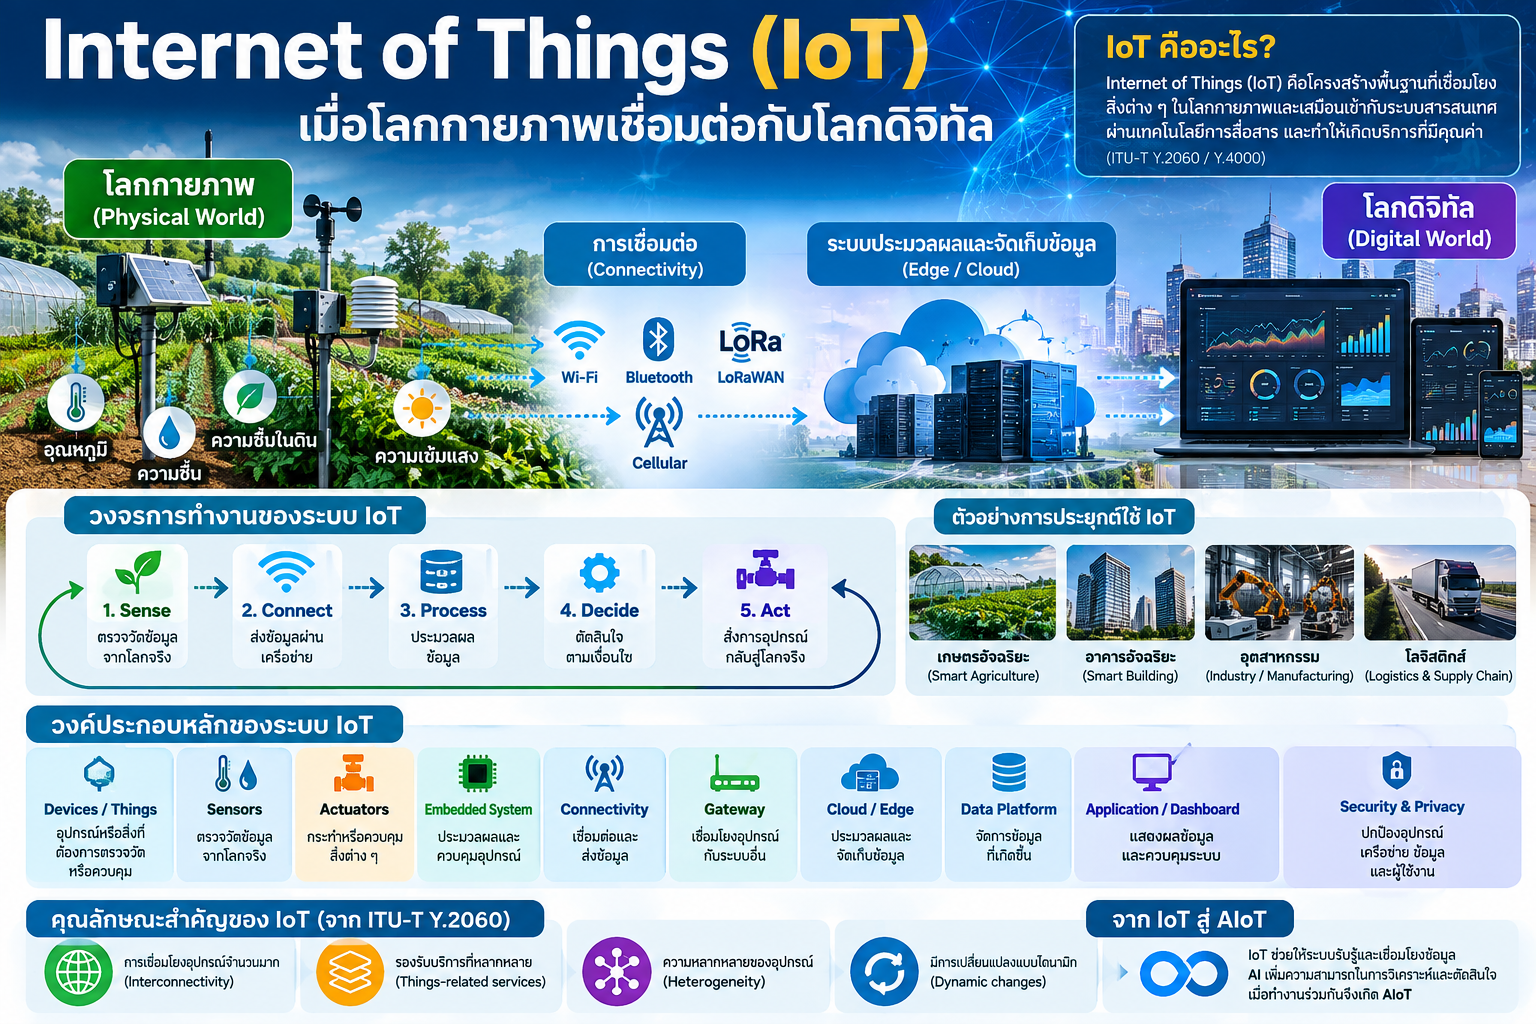
IoT Security ต้องครอบคลุม Device + Firmware + Identity + Network + Data + Platform + Application + LifecycleNISTIR 8259 Rev.1 ช่วยย้ำว่าความปลอดภัยของ IoT Product ต้องเริ่มตั้งแต่การออกแบบและดำเนินต่อไปถึงการสนับสนุนหลังการขาย ไม่ใช่เพียงติด Firewall หน้า Server NIST Computer Security Resource Centerเมื่อระบบสามารถเชื่อมต่อ เก็บข้อมูล และรักษาความปลอดภัยได้ ขั้นต่อไปคือการเพิ่ม Intelligence ให้ข้อมูลเหล่านั้น ซึ่งนำไปสู่ AIoT
#IoT #IoTSecurity #Cybersecurity #NISTIR8259 #Privacy #DeviceSecurity #FirmwareSecurity #DataProtection #SecurityByDesign #IoTRisk #AccessControl #DeviceManagement #CyberRisk #IndustrialIoT #iok2u
.
------------------------
ที่มา
-
รวบรวมข้อมูลและภาพ

